
Настройте пакетированный сервер PostgreSQL для прослушивания TCP / IP
Упакованный сервер PostgreSQL может быть настроен для прослушивания соединений TCP / IP, с оговоркой, что некоторые некритичные скрипты ожидают сокеты UNIX и могут неправильно себя вести.
Чтобы настроить использование TCP/ IP для службы базы данных, внесите изменения в postgresql и gitlab_rails разделы gitlab.rb.
nano /etc/gitlab/gitlab.rb:
postgresql[‘listen_address’] = ‘0.0.0.0’
postgresql[‘port’] = 5432
postgresql[‘md5_auth_cidr_addresses’] = %w()
postgresql[‘trust_auth_cidr_addresses’] = %w(127.0.0.1/24)
postgresql[‘sql_user’] = «gitlab»
##! SQL_USER_PASSWORD_HASH can be generated using the command gitlab-ctl pg-password-md5 'gitlab',
##! where ‘gitlab’ (single-quoted to avoid shell interpolation) is the name of the SQL user that connects to GitLab.
gitlab-ctl pg-password-md5 ‘gitlab’
postgresql[‘sql_user_password’] = «SQL_USER_PASSWORD_HASH»
#force ssl on all connections defined in trust_auth_cidr_addresses and md5_auth_cidr_addresses
postgresql[‘hostssl’] = true
gitlab_rails[‘db_host’] = ‘127.0.0.1’
gitlab_rails[‘db_port’] = 5432
gitlab_rails[‘db_username’] = «gitlab»
gitlab_rails[‘db_password’] = «securesqlpassword»


Перенастройте GitLab и перезапустите PostrgreSQL:
sudo gitlab-ctl reconfigure
sudo gitlab-ctl restart postgresql
nano /var/opt/gitlab/postgresql/data/pg_hba.conf
Нужно добавить
host all all 0.0.0.0/0 trust
затем
gitlab-ctl restart
проверить порт 5432
nmap localhost
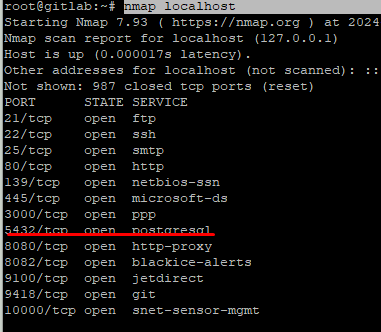
затем подключиться к базе используя
login gitlab password securesqlpassword (см выше)